Bayangkan kamu datang ke kantor, menyalakan komputer, lalu mendapati semuanya berjalan sangat lambat. Kamu mencoba membuka aplikasi lain, tetapi hasilnya sama. Bukan cuma komputermu yang bermasalah. Komputer milik rekan kerja, bahkan sistem di organisasi lain, mengalami hal serupa.
Sekarang bayangkan kejadian itu berlangsung ketika internet masih jauh lebih sederhana daripada sekarang.
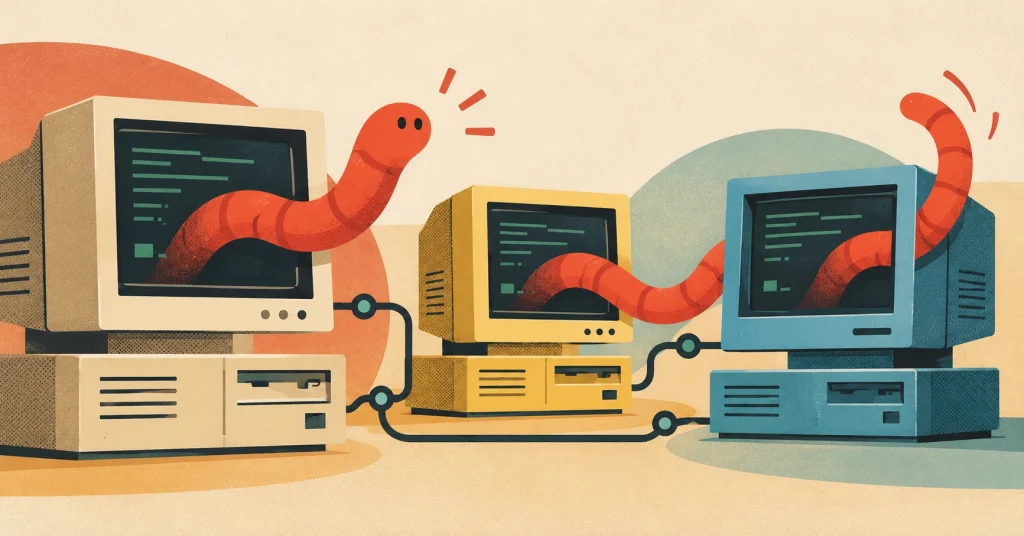
Itulah gambaran masalah yang terjadi pada November 1988, ketika sebuah program bernama Morris Worm menyebar melalui jaringan dan membuat ribuan komputer kewalahan. Menariknya, program ini tidak harus menghapus file atau merusak perangkat keras untuk menimbulkan kekacauan. Cukup dengan terus menyalin dirinya sendiri, program tersebut sudah bisa mengganggu banyak sistem.
Lalu, bagaimana sebuah program komputer bisa lepas kendali sampai berdampak begitu luas?
Daftar Isi
ToggleApa Itu Morris Worm?
Morris Worm adalah program komputer yang mampu menggandakan dan menyebarkan dirinya secara otomatis melalui jaringan. Program ini dibuat oleh Robert Tappan Morris, seorang mahasiswa pascasarjana ilmu komputer di Cornell University.
Pada 2 November 1988, program bernama Morris Worm mulai menyebar di internet, dalam sebuah insiden yang kemudian menjadi salah satu peristiwa penting dalam sejarah keamanan komputer.
Saat itu, internet belum seperti yang kita kenal sekarang. Jaringannya masih banyak digunakan oleh universitas, lembaga penelitian, dan instansi pemerintah. Jumlah komputer yang terhubung pun diperkirakan baru sekitar 60.000 unit.
Namun, dalam waktu sekitar 24 jam, diperkirakan 6.000 komputer terdampak Morris Worm. Artinya, sekitar 10% dari seluruh komputer yang terhubung ke internet saat itu mengalami gangguan.
Angka tersebut cukup menggambarkan betapa besar dampaknya, terutama jika kita mengingat bahwa jaringan internet pada masa itu masih relatif kecil.
Bagaimana Morris Worm Bisa Menyebar?
Agar lebih mudah memahami kasus ini, kita perlu mengenal sedikit cara kerja worm komputer.
Berbeda dari virus komputer yang umumnya menempel pada file atau program lain, worm dapat menyebar secara mandiri melalui jaringan. Morris Worm memanfaatkan sejumlah kelemahan pada sistem UNIX untuk menemukan dan memasuki komputer lain yang terhubung.
Program tersebut menggunakan beberapa jalur penyebaran, termasuk kelemahan pada layanan email dan program finger, yang saat itu digunakan untuk memperoleh informasi tentang pengguna komputer.
Setelah berhasil masuk ke sebuah sistem, worm mencoba menyebar lagi ke komputer lain. Komputer yang baru terinfeksi kemudian berpotensi menjadi titik awal penyebaran berikutnya.
Bayangkan satu orang mengirim undangan kepada sepuluh orang. Masing-masing dari sepuluh orang itu kemudian mengundang sepuluh orang lagi. Dalam waktu singkat, jumlah tamu bisa membengkak jauh melampaui kapasitas tempat acara.
Kurang lebih seperti itulah gambaran penyebaran Morris Worm. Bedanya, yang bertambah bukan jumlah tamu, melainkan salinan program yang berjalan di komputer.
Masalahnya Bukan Hanya pada Kemampuan Menyebar
Robert Morris sebenarnya merancang mekanisme agar programnya dapat mengenali komputer yang sudah terinfeksi. Tujuannya adalah mencegah worm terus menggandakan diri pada sistem yang sama.
Namun, mekanisme tersebut tidak bekerja cukup efektif untuk mengendalikan penyebarannya. Dalam kondisi tertentu, worm tetap membuat salinan tambahan pada komputer yang sama.
Akibatnya, satu komputer bisa menjalankan banyak salinan worm sekaligus. Program-program tersebut kemudian menghabiskan sumber daya sistem dan membuat komputer semakin lambat, bahkan tidak dapat digunakan secara normal.
Di sinilah eksperimen tersebut berubah menjadi masalah besar. Program yang seharusnya dapat menyebar tanpa menimbulkan gangguan sebesar itu justru membebani komputer secara berlebihan.
Apa Dampaknya bagi Pengguna dan Organisasi?
Morris Worm tidak dikenal karena menghancurkan seluruh data pada komputer yang terinfeksi. Dampak utamanya justru berasal dari terganggunya sumber daya komputer dan layanan jaringan.
Komputer yang kewalahan menjadi sulit digunakan. Komunikasi melalui email ikut terganggu, sementara berbagai institusi harus berusaha membersihkan sistem mereka dan memulihkan operasional.
Sejumlah organisasi bahkan memilih memutus koneksi komputer dari jaringan untuk sementara waktu demi membatasi gangguan.
Ada ironi lain dalam kejadian ini: ketika Morris dan pihak lain berusaha menyebarkan informasi tentang cara mengatasi worm tersebut, jaringan yang sudah terganggu justru menyulitkan pesan itu menjangkau penerimanya dengan cepat.
Bayangkan mengetahui ada masalah yang harus segera ditangani, tetapi saluran komunikasi yang kamu andalkan untuk meminta bantuan juga sedang bermasalah. Situasi seperti inilah yang membuat insiden tersebut semakin sulit ditangani.
Kerugian finansial akibat Morris Worm sulit dihitung secara pasti. Namun, insiden ini menjadi salah satu peristiwa penting yang menyadarkan komunitas teknologi bahwa gangguan pada jaringan komputer dapat menimbulkan konsekuensi yang jauh melampaui satu perangkat.
Apakah Morris Worm Memang Dibuat untuk Menghancurkan Komputer?
Ini bagian yang membuat ceritanya semakin menarik.
Morris menyatakan bahwa program tersebut dimaksudkan sebagai eksperimen untuk mengetahui ukuran internet pada masa itu. Namun, program yang dilepaskannya menyebar jauh lebih agresif daripada yang diperkirakan.
Meski niat awalnya disebut sebagai eksperimen, dampaknya tetap serius. Morris kemudian dinyatakan bersalah pada 1990 berdasarkan Computer Fraud and Abuse Act di Amerika Serikat. Ia dijatuhi hukuman berupa masa percobaan, denda, dan 400 jam pelayanan masyarakat.
Kasus ini menjadi pengingat bahwa niat membuat eksperimen teknologi tidak otomatis menghilangkan tanggung jawab atas dampak yang ditimbulkannya, terutama ketika program dijalankan pada sistem yang bukan milik sendiri atau tanpa izin yang sesuai.
Pelajaran Keamanan IT yang Masih Relevan hingga Sekarang
Morris Worm terjadi pada 1988. Meski teknologi komputer telah berkembang jauh sejak saat itu, beberapa pelajaran dari insiden ini tetap relevan bagi perusahaan yang mengandalkan sistem digital.
1. Pengujian Harus Mempertimbangkan Skenario Terburuk
Program mungkin berjalan dengan baik dalam pengujian terbatas, tetapi hasilnya bisa berbeda ketika digunakan dalam lingkungan yang lebih besar.
Karena itu, pengujian perlu mempertimbangkan bagaimana sistem berperilaku ketika beban meningkat, terjadi kesalahan, atau program menjalankan proses berulang di luar perkiraan.
2. Pembaruan dan Perbaikan Keamanan Tidak Boleh Diabaikan
Morris Worm memanfaatkan kelemahan pada layanan dan sistem yang tersedia saat itu. Kasus ini menunjukkan pentingnya mengidentifikasi kerentanan dan menerapkan perbaikan keamanan yang sesuai.
Bagi perusahaan, pengelolaan pembaruan sistem, pemantauan kerentanan, dan pembatasan layanan yang tidak diperlukan merupakan bagian penting dari upaya mengurangi risiko keamanan.
3. Sistem yang Terhubung Membutuhkan Pengawasan
Koneksi antarkomputer memudahkan pertukaran informasi dan mendukung produktivitas. Namun, konektivitas juga berarti gangguan dapat menyebar ke lebih banyak sistem.
Pemantauan aktivitas yang tidak biasa, pembatasan akses sesuai kebutuhan, serta kemampuan mengisolasi sistem yang terdampak dapat membantu organisasi merespons insiden dengan lebih baik.
4. Perusahaan Perlu Memiliki Rencana Penanganan Insiden
Ketika gangguan terjadi, mengetahui penyebabnya saja tidak cukup. Tim juga perlu tahu siapa yang bertanggung jawab, bagaimana komunikasi dilakukan, dan langkah apa yang harus diambil untuk membatasi dampak.
Rencana penanganan insiden yang jelas membantu perusahaan merespons masalah secara terkoordinasi, alih-alih mengambil keputusan secara terburu-buru ketika operasional sudah terganggu.
Morris Worm: Pengingat bahwa Teknologi Juga Punya Risiko
Morris Worm menjadi salah satu insiden keamanan komputer paling berpengaruh pada masa awal internet. Peristiwa ini turut mendorong perhatian yang lebih serius terhadap keamanan jaringan dan penanganan insiden komputer, termasuk pembentukan CERT Coordination Center untuk membantu menghadapi insiden keamanan jaringan.
Dari kasus ini, kita belajar bahwa sebuah program tidak harus dirancang untuk menghancurkan data agar dapat menimbulkan gangguan besar. Penyebaran yang tidak terkendali, pemanfaatan celah keamanan, dan penggunaan sumber daya secara berlebihan saja sudah dapat menghambat operasional banyak sistem.
Bagi perusahaan saat ini, pelajarannya cukup sederhana: keamanan IT bukan hanya soal mencegah serangan yang terlihat berbahaya. Keamanan juga berarti memastikan sistem diuji dengan baik, diperbarui secara berkala, dipantau, dan memiliki rencana pemulihan ketika sesuatu berjalan di luar perkiraan.
Karena terkadang, masalah IT yang paling merepotkan bukanlah masalah yang sejak awal terlihat mengerikan, melainkan masalah kecil yang dibiarkan berkembang tanpa kendali.
Lindungi Sistem dan Data Bisnis Sebelum Terjadi Gangguan
Morris Worm mengingatkan kita bahwa gangguan IT bisa berdampak jauh lebih besar daripada yang dibayangkan. Karena itu, perlindungan sistem dan kesiapan pemulihan data sebaiknya menjadi bagian dari perencanaan IT perusahaan, bukan baru dipikirkan ketika masalah sudah terjadi.
Salah satu solusi yang dapat dipertimbangkan adalah Acronis Cyber Protect, yang menggabungkan kemampuan keamanan siber dan perlindungan data untuk membantu memenuhi kebutuhan perlindungan IT perusahaan.
Ingin mengetahui lebih lanjut? Jelajahi pilihan Acronis Cyber Protect di Solusi Online dan temukan solusi yang sesuai dengan kebutuhan bisnis Anda.